[태그:] 업무보안

  • KeePassXC 2.8.0 출시: Windows ARM64와 업데이트 전 확인

    KeePassXC 2.8.0 출시: Windows ARM64와 업데이트 전 확인

    KeePassXC를 사용한다면 10월 21일 발표된 2.8.0 안정판과 현재 설치 버전을 비교하세요. 공식 발표는 이전 버전의 보안 수정 사항과 Windows 네이티브 ARM64 빌드를 안내합니다. 이 글은 2026년 10월 27일 확인한 내용이며, 오늘 새로 발표된 업데이트라는 뜻은 아닙니다.

    기존 사용자에게 필요한 첫 확인은 ‘내 프로그램이 KeePassXC인지, 현재 버전과 PC 구조가 무엇인지’입니다.

    1. 발표일·적용 대상을 먼저 구분

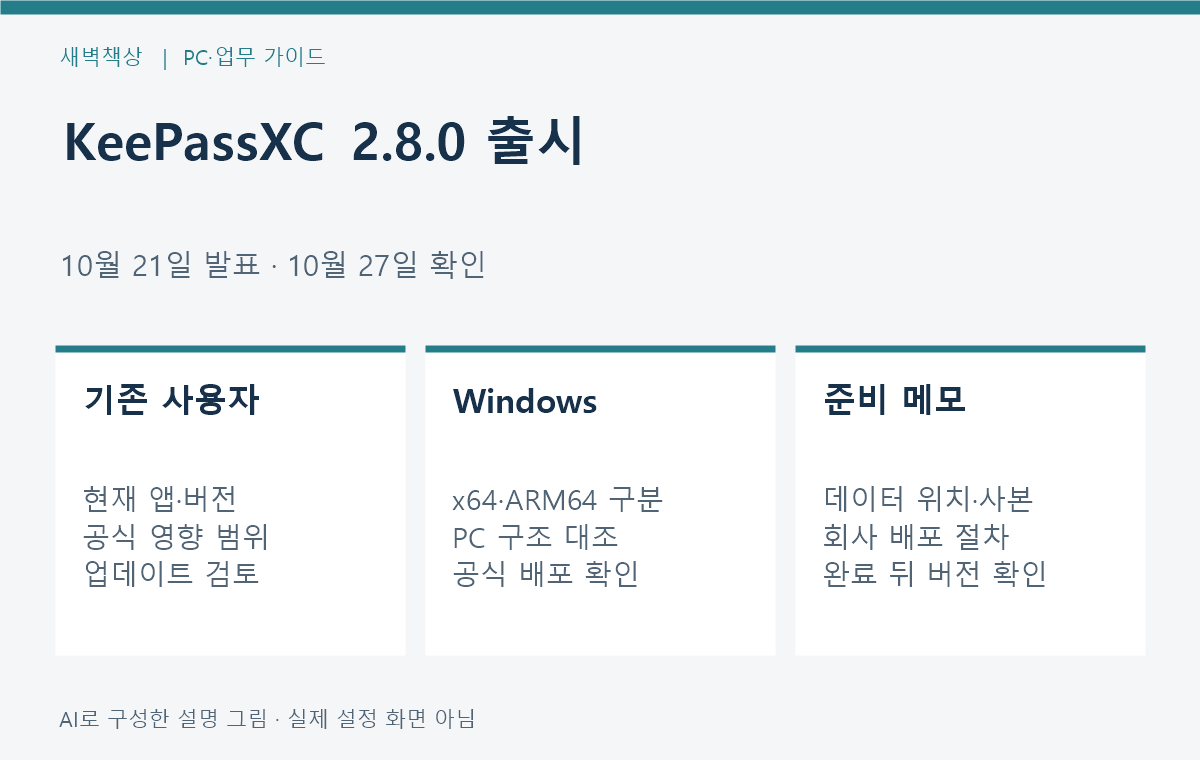
    공식 블로그의 발표 표시는 2026년 10월 21일 23:55입니다. 게시 시각의 시간대는 이 글에서 확인하지 못해 한국 시간으로 바꾸지 않았습니다. 발표는 2.8 계열의 첫 안정판을 설명하며, KeePassXC 2.7.x 및 이전 버전이 열거된 취약점의 영향을 받는다고 밝히고 새 버전 업데이트를 권고합니다.

    확인 항목 공식 안내 사용자 행동
    기존 2.7.x 및 이전 공지의 취약점 영향 범위 현재 버전·업데이트 경로 확인
    Windows ARM64 네이티브 빌드 첫 제공 PC 구조와 설치 파일 대조
    Linux Wayland Auto-Type 지원 변화 Windows 기능으로 혼동하지 않기
    회사에서 배포한 앱 조직 환경은 별도 확인 담당자의 승인·배포 절차 따르기

    발표는 해당 취약점을 낮음~중간 수준으로 설명하며 핵심 기능이나 암호화 자체의 보안 문제는 아니라고 구분합니다. 이를 근거로 피해가 발생했다고 단정하거나, 반대로 모든 보안 점검이 필요 없다고 판단하지 마세요.

    KeePassXC 2.8.0의 발표일 확인일과 Windows ARM64 및 Linux 기능 범위를 구분한 그림
    AI로 구성한 설명 그림 · 실제 프로그램 화면 아님

    2. x64와 ARM64 파일을 구분

    2026년 10월 27일 확인한 공식 다운로드 페이지에는 Windows용 x64·ARM64 설치 파일과 휴대용 ZIP 선택지가 각각 있으며, 대상은 Windows 10/11로 표시됩니다. 운영체제 이름만 보고 선택하지 말고 PC의 시스템 종류까지 확인하세요.

    공식 페이지가 Windows 10용 파일을 제공한다는 사실과 Microsoft의 운영체제 지원 상태는 별개입니다. ARM64 지원이 추가됐다는 이유로 기존 x64 PC까지 ARM64 설치 파일로 바꿀 필요는 없습니다. 관리 PC라면 파일 선택부터 담당자와 확인합니다.

    3. 기존 데이터는 업데이트 전에 따로 확인

    KeePassXC 공식 FAQ는 비밀번호를 로컬의 암호화된 데이터베이스에 보관하며 .kdbx 형식을 사용한다고 설명합니다. 프로그램 설치 파일을 받는 과정과 내 데이터베이스를 보관하는 과정은 따로 생각해야 합니다.

    업데이트 전에는 현재 사용하는 파일의 위치와 별도 보관 사본이 있는지 확인하세요. 이 글의 준비 제안이며 새 버전의 특정 메뉴를 실행한 결과가 아닙니다. 사본을 만들었다는 이유만으로 열기 가능 여부나 회사의 보관 정책까지 검증됐다고 생각하지 마세요.

    문의 메모에는 프로그램 버전과 운영체제·시스템 종류만 적고, 실제 비밀번호·복구 정보·데이터베이스 내용은 공개 게시판이나 이 블로그에 올리지 마세요.
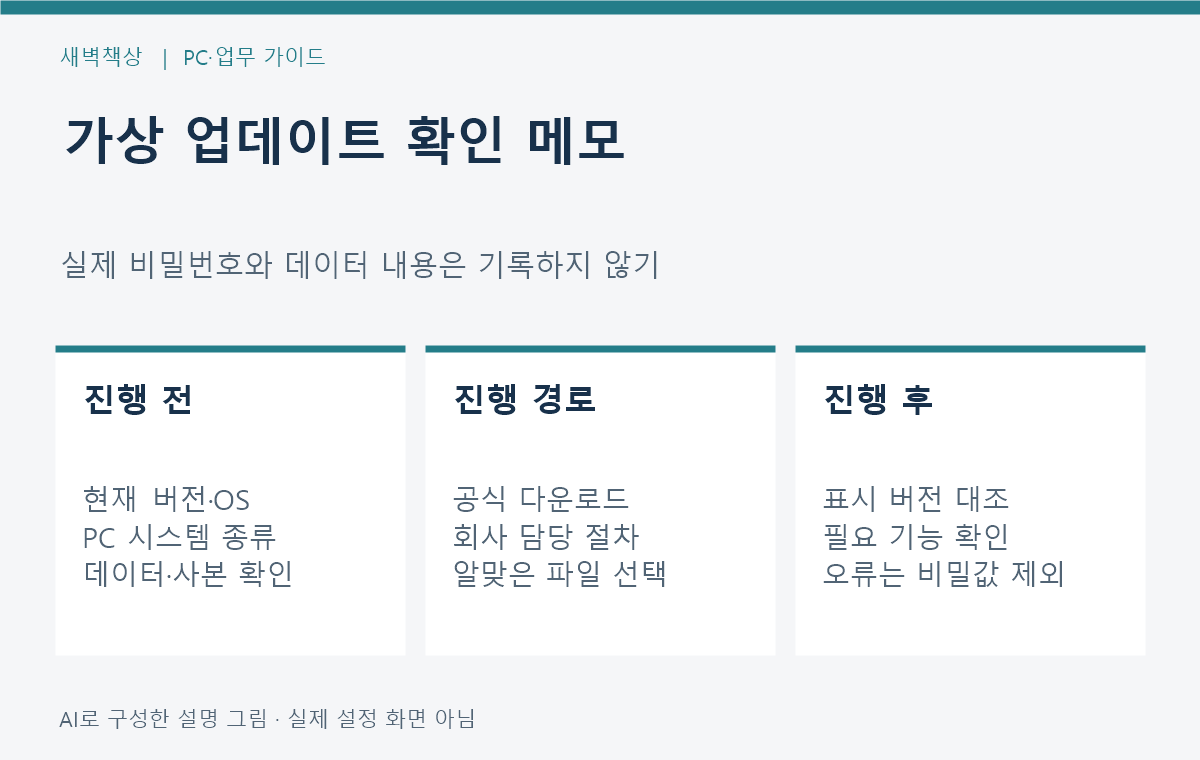
    가상 사용자의 업데이트 전 버전 운영체제 데이터베이스 사본과 업데이트 후 상태 기록 양식
    AI로 구성한 설명 그림 · 가상 확인 메모

    4. 새 기능을 모두 켤 필요는 없음

    이번 발표에는 운영체제별 기능 차이가 있습니다. Linux Wayland의 Auto-Type 기능을 Windows에서 똑같이 찾거나, Windows ARM64 빌드를 모든 플랫폼에 적용하는 설명으로 읽지 마세요. 자신의 환경과 직접 관계있는 변경부터 확인하면 됩니다.

    이 글에서는 동기화 서비스를 연결하거나 확장 프로그램을 설치하는 절차를 안내하지 않습니다. 기존 설정을 바꿀 필요가 있는지는 실제 사용 목적과 조직 정책을 확인한 뒤 판단하세요.

    5. 가상 점검 메모로 업데이트 결과 남기기

    가상의 메모 양식은 ‘현재 버전 / 운영체제·구조 / 데이터 위치와 별도 사본 확인 / 공식 배포 경로 / 업데이트 뒤 표시 버전과 오류 유무’입니다. 업데이트가 끝난 뒤에도 자신의 작업에 필요한 기능이 정상인지 확인하고, 문제가 있으면 비밀값을 제외한 오류 문구를 담당자에게 전달하세요.

    이 글은 발표·공식 다운로드 자료를 확인한 안내입니다. 사용자 PC에 설치·설정 변경을 실행하거나 데이터베이스를 열어 시험한 기록은 아닙니다.

    KeePassXC를 쓰지 않는 사람에게 이번 소식만으로 도입·교체를 권하지 않습니다. 기존 관리 방식을 검토할 별도 필요가 없다면 구매할 장비나 유료 서비스를 추가할 이유도 없습니다.

    공식 출처: KeePassXC 2.8.0 안정판 발표와 영향 범위, 운영체제·구조별 공식 다운로드 안내, 데이터베이스 형식 등 공식 FAQ. 확인일: 2026년 10월 27일.

    이 글에는 제휴 링크나 제품 협찬이 없습니다. 그림은 AI로 구성한 설명용 자료이며 실제 화면·시험 결과가 아닙니다.
  • Firefox 158.0.1 보안 업데이트: 인증서 차단 보강과 버전 확인

    Firefox 158.0.1 보안 업데이트: 인증서 차단 보강과 버전 확인

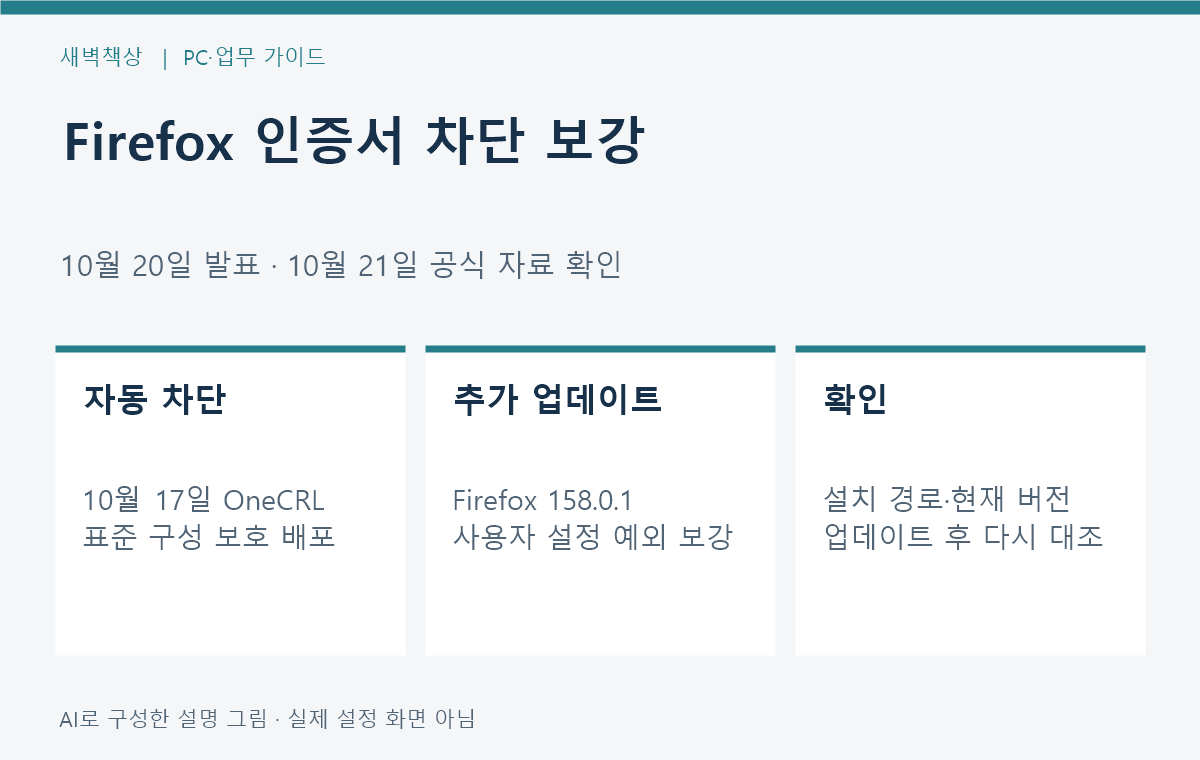
    Firefox를 업무에 사용한다면 설치 경로와 현재 버전을 확인하고 승인된 방식으로 최신 보안 업데이트를 적용하세요. Mozilla는 2026년 10월 20일 eMudhra 중간 인증서 대응과 Firefox 158.0.1 배포를 공지했습니다. 이 글의 확인일은 10월 21일입니다.

    표준 구성에는 이미 자동 차단이 배포됐다는 설명과, 일부 사용자 설정 환경을 보강하는 브라우저 업데이트를 구분해서 읽어야 합니다. 이 글에서 사용자의 인증서 차단 상태나 침해 여부를 검사한 것은 아닙니다.

    자동 차단 안내가 있다고 업데이트를 생략하거나, 반대로 모든 Firefox 사용자가 피해를 봤다고 단정하지 마세요.

    무슨 대응이 발표됐나

    Mozilla는 10월 17일 eMudhra 중간 인증서 8개와 관련된 개인 키 유출 보고를 받았다고 밝혔습니다. 해당 키는 공격자가 통제하지 않는 사이트의 허위 HTTPS 인증서 발급에 악용될 수 있다는 설명입니다. 이는 가능성과 대응에 대한 공지이며, 특정 사용자의 피해를 확인한 결과는 아닙니다.

    Mozilla는 중앙 인증서 차단 목록인 OneCRL로 해당 인증서를 차단했습니다. 공지는 표준 구성 사용자에게는 브라우저 업데이트나 재시작 없이 이 보호가 전달됐다고 설명합니다.


    Firefox 일반판과 ESR 발표 버전을 구분하는 점검 도식
    AI 설명 도식 · 실제 Firefox 버전·인증서 검사 화면 아님

    10월 20일 발표 버전 구분

    제품·채널 공식 발표 버전
    Firefox Desktop·Android 158.0.1
    Firefox ESR 115.43.1 / 153.5.1

    보안 권고 MFSA 2026-111은 RemoteSettings가 정책으로 꺼져 있거나 네트워크에서 이용할 수 없는 환경도 차단 목록을 받도록, Firefox 158.0.1 업데이트에 갱신된 OneCRL 목록이 들어 있다고 설명합니다.

    회사에서 ESR을 사용한다면 일반판 번호 158.0.1과 숫자만 비교하지 마세요. 사용하는 제품·채널과 조직의 배포 버전을 함께 확인해야 합니다. 이 글은 임의 채널 변경을 권하지 않습니다.

    설치 경로에 맞게 업데이트 확인

    1. 열어 둔 업무 문서와 입력 중인 내용을 먼저 저장합니다.
    2. Mozilla에서 직접 설치한 데스크톱 Firefox라면 메뉴 → 도움말 → Firefox 정보에서 버전과 업데이트 상태를 확인합니다. macOS에서는 Firefox 메뉴의 정보 항목을 사용합니다.
    3. 다운로드가 끝나 재시작 안내가 나오면 작업을 정리한 뒤 업데이트를 위한 재시작을 진행합니다.
    4. 다시 열린 뒤 버전을 확인하고 필요한 업무 사이트가 정상인지 점검합니다.

    Microsoft Store로 설치했다면 업데이트도 Store 경로를 사용합니다. Linux 배포판의 패키지 관리자로 설치한 버전은 해당 시스템의 소프트웨어 업데이트와 배포 패키지를 확인해야 합니다. 회사 정책으로 관리되는 PC는 담당자에게 제품·채널·버전을 전달하세요.


    설치 경로 현재 버전과 업데이트 후 버전을 기록하는 가상 점검 메모
    AI 설명 도식 · 실제 업데이트 성공이나 침해 검사 결과 아님

    업무 담당자에게 전달할 메모

    가상 예시로 ‘제품: Firefox ESR / 버전: 확인 필요 / 설치 경로: 회사 관리 / 업무 사이트 오류: 없음’처럼 적을 수 있습니다. 아직 확인하지 않은 값은 빈칸이나 미확인으로 남겨 두세요.

    오류가 있다면 발생 시각과 화면 문구를 정해진 사내 문의 경로로 전달합니다. 내부 주소·계정·인증서 파일을 공개 댓글에 올리지 말고, 보안 경고를 해제하거나 인증서를 수동으로 신뢰시켜 우회하지 마세요.

    이번 공지는 버전과 배포 경로를 확인할 이유입니다. 의심스러운 인증서 시험 사이트에 접속해 보호 여부를 시험할 필요는 없습니다.

    새 보안 제품 구매 전에

    우선 사용하는 Firefox의 채널과 업데이트 상태를 확인할 수 있습니다. 이 공지만으로 새 PC·공유기·유료 VPN이나 보안 서비스를 구매할 이유가 생겼다고 판단하지 마세요.

    기존 Firefox 158의 PDF 저장 기능 개선과 이번 158.0.1 인증서 대응은 목적과 발표가 다릅니다. 업데이트 여부를 확인했다는 기록과, 개별 사이트의 안전성이나 피해 여부를 확인했다는 기록도 구분하세요.

    공식 출처: 10월 20일 Mozilla의 인증서 차단 대응·제품별 배포 공지, MFSA 2026-111의 Firefox 158.0.1 보안 수정 설명, Mozilla의 설치 경로별 Firefox 업데이트 안내. 확인일: 2026년 10월 21일.

    제휴 링크가 없는 PC·업무 보안 이슈 안내입니다. 실제 침해·접속·업데이트 시험 결과를 제시하지 않습니다. 그림은 AI로 구성한 설명용 도식입니다.

  • Google Drive 암호화 PDF 미리보기 확대: 대상·권한 확인

    Google Drive 암호화 PDF 미리보기 확대: 대상·권한 확인

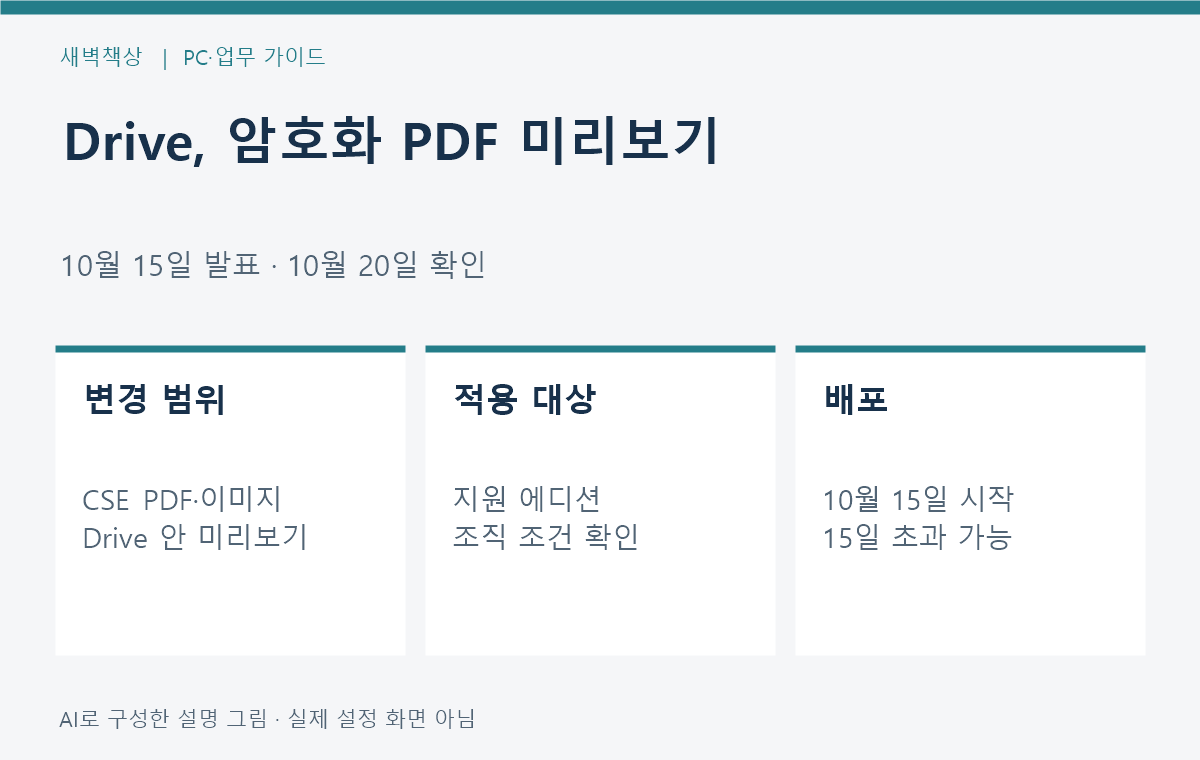
    Google Drive에서 조직이 클라이언트 측 암호화(CSE)를 적용한 PDF와 이미지를 브라우저로 미리보는 기능이 일반 제공 단계로 확대됐습니다. 파일을 열 수 없다면 먼저 파일 종류, 조직의 이용 조건과 본인 계정을 확인하세요. 일반 PDF의 비밀번호 해제 기능이 추가됐다는 뜻은 아닙니다.

    공식 발표·배포 시작은 2026년 10월 15일, 이 글의 확인일은 10월 20일입니다. 오늘 처음 발표된 속보로 다루지 않습니다.

    이번 변경 범위와 일정

    공식 공지는 이전에 내려받아 확인해야 했던 CSE 파일을 Drive 안에서 미리볼 수 있게 했다고 설명합니다. 발표 시점의 대상은 암호화 PDF와 이미지이며, 모든 파일 형식의 편집 기능이 추가된 것은 아닙니다.

    항목 공식 안내
    배포 빠른·예약 출시 모두 10월 15일 시작. 표시까지 15일보다 오래 걸릴 수 있는 확장 배포
    대상 Enterprise Plus, Education Standard·Plus, Frontline Plus, Assured Controls·Plus
    기능 설정 미리보기 기능 자체는 기본 제공. 별도 관리자 제어 없음

    마지막 항목이 조직의 CSE 설정이나 문서 권한까지 없애 준다는 뜻은 아닙니다. 실제 조직별 활성 상태와 국내 계정 노출 여부를 이 글에서 시험한 것은 아닙니다.


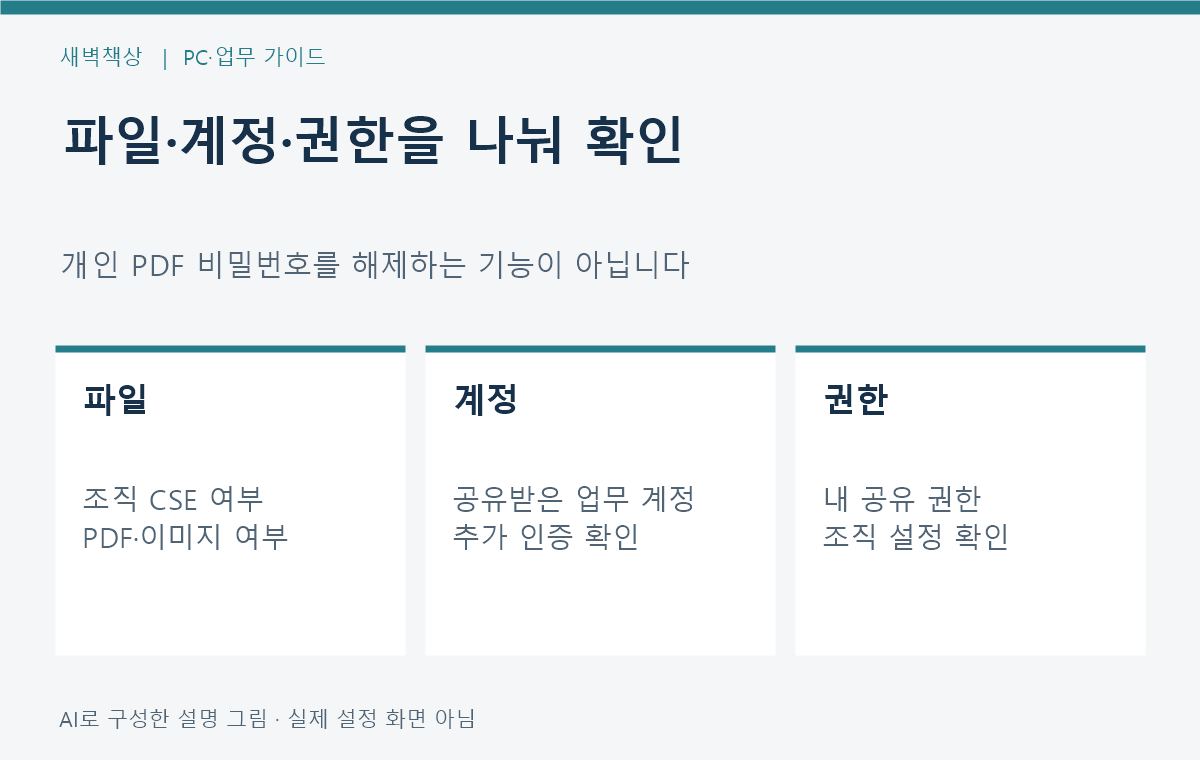
    CSE 미리보기에서 파일 형식, 계정, 공유 권한을 순서대로 확인하는 도식
    AI로 구성한 설명 그림 · 실제 Google Drive 화면 아님

    일반 암호화·PDF 비밀번호와 구분

    Google의 도움말은 일반 Drive 파일도 전송·저장 중 암호화되며, CSE는 조직이 추가하는 보호 계층이라고 설명합니다. 따라서 개인 계정에 올린 모든 PDF가 이번 기능의 대상이라고 판단해서는 안 됩니다.

    또한 PDF 프로그램의 열기 비밀번호를 잊은 상황을 해결해 주는 공지도 아닙니다. 받은 파일이 조직의 CSE 파일인지부터 담당자에게 확인하세요.

    안 열릴 때 먼저 확인할 것

    업무·학교 계정과 개인 계정이 함께 로그인돼 있다면 파일을 공유받은 계정이 맞는지 봅니다. CSE를 사용하는 조직은 관리자 활성화와 신원 확인이 필요하며, 추가 인증 주기는 조직에서 정합니다.

    파일 소유자에게는 해당 자료가 PDF·이미지인지와 내 계정에 공유됐는지를 확인해 달라고 요청하세요. 조직 담당자에게는 지원 에디션, CSE 사용 대상, 배포 상태와 인증 오류를 함께 전달하면 점검 대상을 좁힐 수 있습니다.

    미리보기를 위해 공유 대상을 공개로 바꾸거나, 조직 승인을 받지 않은 복호화 사이트에 파일을 올리지는 마세요. 열리지 않는다는 이유로 기존 보호를 해제할 필요는 없습니다.


    실제 파일을 보내지 않고 파일 유형, 계정, 오류 문구를 담당자에게 전달하는 가상 메모 도식
    AI로 구성한 설명 그림 · 실제 접근 시험 결과 아님

    담당자에게 보낼 가상 확인 메모

    자료: 조직에서 공유한 CSE PDF
    사용 계정: 회사 계정인지 확인
    증상: 브라우저 미리보기에서 인증 요청 표시
    요청: 내 공유 권한·CSE 사용 대상·배포 상태 확인

    위 메모는 설명용입니다. 실제 문서명·계정 주소·기밀 내용은 공개 게시물이나 외부 문의에 그대로 붙이지 말고 조직의 승인된 지원 경로에서 필요한 범위로 전달하세요.

    기존 업무 흐름을 바꾸기 전

    미리보기가 제공돼도 화면을 보는 사람이나 충분한 권한을 가진 다른 프로그램으로부터 내용이 완전히 보호된다는 뜻은 아닙니다. Google 도움말도 화면 열람과 권한 있는 확장 프로그램의 위험을 구분해 설명합니다.

    현재 업무 계정에서 실제 표시되는지 확인하고, 조직의 열람·저장 규칙을 유지하세요. 이 기능 하나를 위해 요금제를 즉시 바꾸기보다 담당자에게 적용 대상을 먼저 확인하는 것이 좋습니다.

    공식 자료: Google의 CSE PDF·이미지 미리보기 일반 제공 공지, Google의 암호화 파일 이용 조건과 제한 안내.

    제휴 상품 링크가 없는 정보 글입니다. AI 도식은 설명용이며 직접 사용 후기나 보안 시험 결과를 뜻하지 않습니다.