[태그:] 보안업데이트

  • KeePassXC 2.8.0 출시: Windows ARM64와 업데이트 전 확인

    KeePassXC 2.8.0 출시: Windows ARM64와 업데이트 전 확인

    KeePassXC를 사용한다면 10월 21일 발표된 2.8.0 안정판과 현재 설치 버전을 비교하세요. 공식 발표는 이전 버전의 보안 수정 사항과 Windows 네이티브 ARM64 빌드를 안내합니다. 이 글은 2026년 10월 27일 확인한 내용이며, 오늘 새로 발표된 업데이트라는 뜻은 아닙니다.

    기존 사용자에게 필요한 첫 확인은 ‘내 프로그램이 KeePassXC인지, 현재 버전과 PC 구조가 무엇인지’입니다.

    1. 발표일·적용 대상을 먼저 구분

    공식 블로그의 발표 표시는 2026년 10월 21일 23:55입니다. 게시 시각의 시간대는 이 글에서 확인하지 못해 한국 시간으로 바꾸지 않았습니다. 발표는 2.8 계열의 첫 안정판을 설명하며, KeePassXC 2.7.x 및 이전 버전이 열거된 취약점의 영향을 받는다고 밝히고 새 버전 업데이트를 권고합니다.

    확인 항목 공식 안내 사용자 행동
    기존 2.7.x 및 이전 공지의 취약점 영향 범위 현재 버전·업데이트 경로 확인
    Windows ARM64 네이티브 빌드 첫 제공 PC 구조와 설치 파일 대조
    Linux Wayland Auto-Type 지원 변화 Windows 기능으로 혼동하지 않기
    회사에서 배포한 앱 조직 환경은 별도 확인 담당자의 승인·배포 절차 따르기

    발표는 해당 취약점을 낮음~중간 수준으로 설명하며 핵심 기능이나 암호화 자체의 보안 문제는 아니라고 구분합니다. 이를 근거로 피해가 발생했다고 단정하거나, 반대로 모든 보안 점검이 필요 없다고 판단하지 마세요.

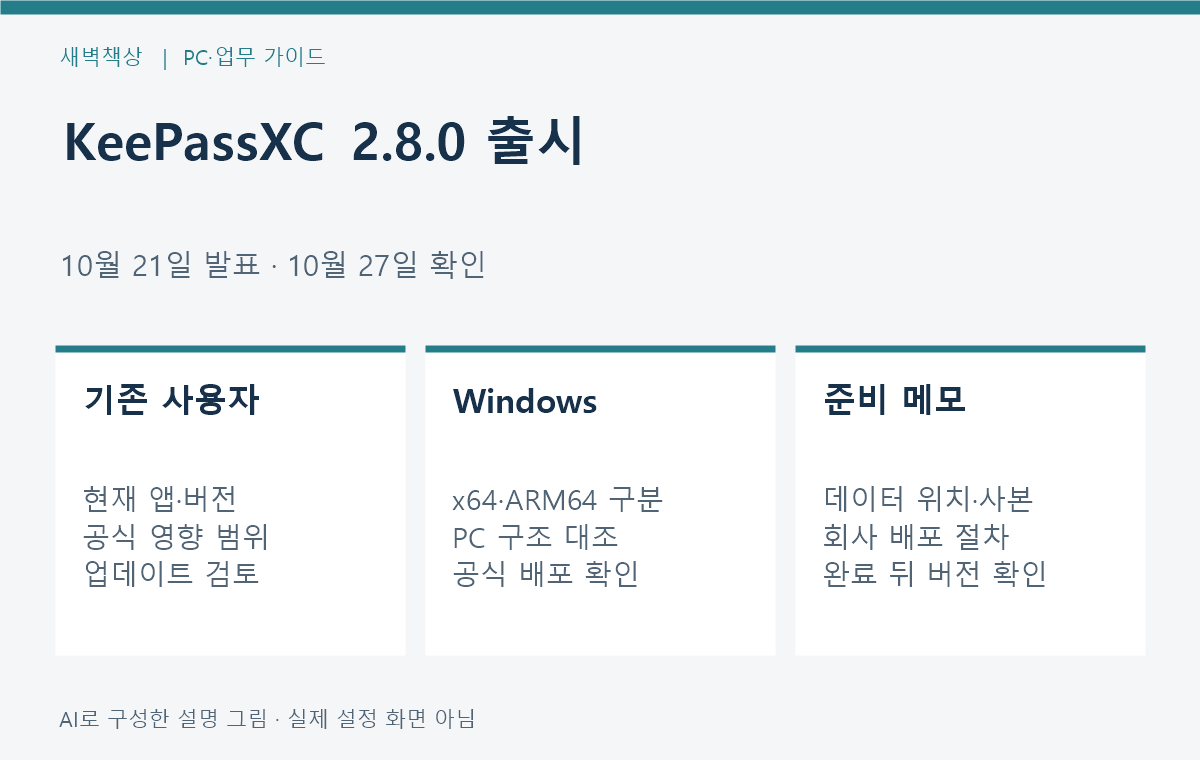
    KeePassXC 2.8.0의 발표일 확인일과 Windows ARM64 및 Linux 기능 범위를 구분한 그림
    AI로 구성한 설명 그림 · 실제 프로그램 화면 아님

    2. x64와 ARM64 파일을 구분

    2026년 10월 27일 확인한 공식 다운로드 페이지에는 Windows용 x64·ARM64 설치 파일과 휴대용 ZIP 선택지가 각각 있으며, 대상은 Windows 10/11로 표시됩니다. 운영체제 이름만 보고 선택하지 말고 PC의 시스템 종류까지 확인하세요.

    공식 페이지가 Windows 10용 파일을 제공한다는 사실과 Microsoft의 운영체제 지원 상태는 별개입니다. ARM64 지원이 추가됐다는 이유로 기존 x64 PC까지 ARM64 설치 파일로 바꿀 필요는 없습니다. 관리 PC라면 파일 선택부터 담당자와 확인합니다.

    3. 기존 데이터는 업데이트 전에 따로 확인

    KeePassXC 공식 FAQ는 비밀번호를 로컬의 암호화된 데이터베이스에 보관하며 .kdbx 형식을 사용한다고 설명합니다. 프로그램 설치 파일을 받는 과정과 내 데이터베이스를 보관하는 과정은 따로 생각해야 합니다.

    업데이트 전에는 현재 사용하는 파일의 위치와 별도 보관 사본이 있는지 확인하세요. 이 글의 준비 제안이며 새 버전의 특정 메뉴를 실행한 결과가 아닙니다. 사본을 만들었다는 이유만으로 열기 가능 여부나 회사의 보관 정책까지 검증됐다고 생각하지 마세요.

    문의 메모에는 프로그램 버전과 운영체제·시스템 종류만 적고, 실제 비밀번호·복구 정보·데이터베이스 내용은 공개 게시판이나 이 블로그에 올리지 마세요.
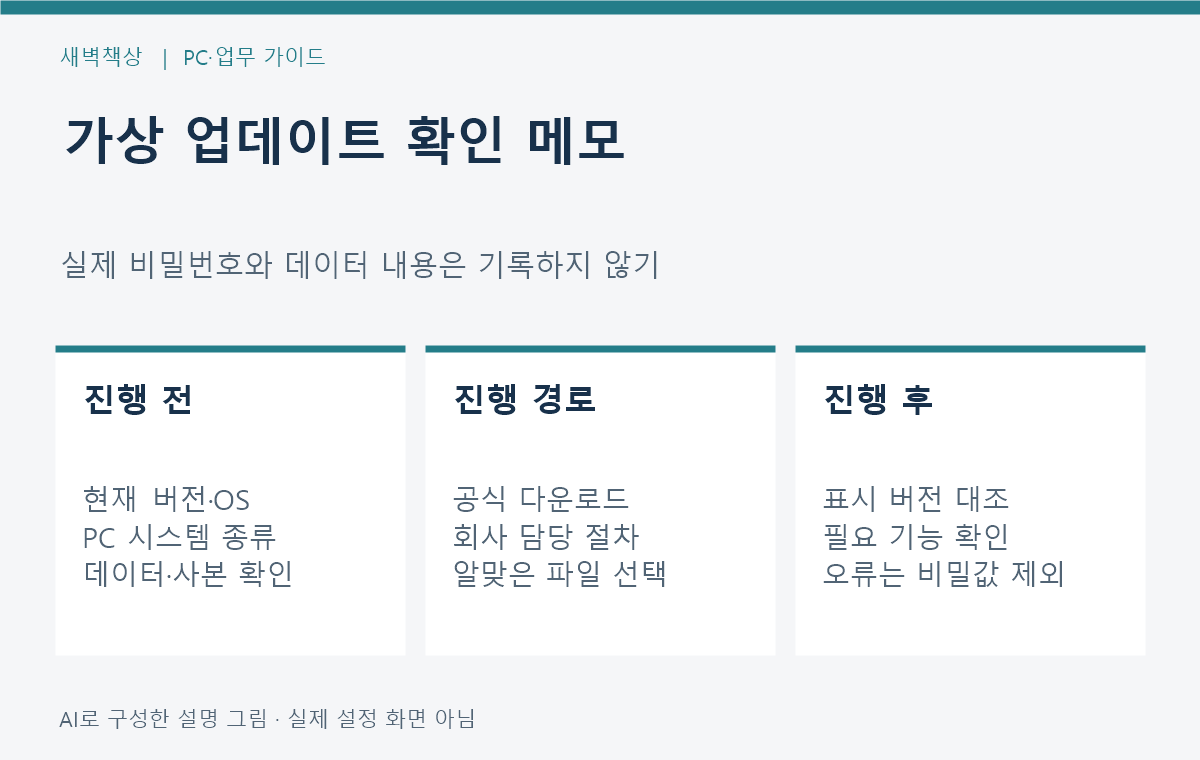
    가상 사용자의 업데이트 전 버전 운영체제 데이터베이스 사본과 업데이트 후 상태 기록 양식
    AI로 구성한 설명 그림 · 가상 확인 메모

    4. 새 기능을 모두 켤 필요는 없음

    이번 발표에는 운영체제별 기능 차이가 있습니다. Linux Wayland의 Auto-Type 기능을 Windows에서 똑같이 찾거나, Windows ARM64 빌드를 모든 플랫폼에 적용하는 설명으로 읽지 마세요. 자신의 환경과 직접 관계있는 변경부터 확인하면 됩니다.

    이 글에서는 동기화 서비스를 연결하거나 확장 프로그램을 설치하는 절차를 안내하지 않습니다. 기존 설정을 바꿀 필요가 있는지는 실제 사용 목적과 조직 정책을 확인한 뒤 판단하세요.

    5. 가상 점검 메모로 업데이트 결과 남기기

    가상의 메모 양식은 ‘현재 버전 / 운영체제·구조 / 데이터 위치와 별도 사본 확인 / 공식 배포 경로 / 업데이트 뒤 표시 버전과 오류 유무’입니다. 업데이트가 끝난 뒤에도 자신의 작업에 필요한 기능이 정상인지 확인하고, 문제가 있으면 비밀값을 제외한 오류 문구를 담당자에게 전달하세요.

    이 글은 발표·공식 다운로드 자료를 확인한 안내입니다. 사용자 PC에 설치·설정 변경을 실행하거나 데이터베이스를 열어 시험한 기록은 아닙니다.

    KeePassXC를 쓰지 않는 사람에게 이번 소식만으로 도입·교체를 권하지 않습니다. 기존 관리 방식을 검토할 별도 필요가 없다면 구매할 장비나 유료 서비스를 추가할 이유도 없습니다.

    공식 출처: KeePassXC 2.8.0 안정판 발표와 영향 범위, 운영체제·구조별 공식 다운로드 안내, 데이터베이스 형식 등 공식 FAQ. 확인일: 2026년 10월 27일.

    이 글에는 제휴 링크나 제품 협찬이 없습니다. 그림은 AI로 구성한 설명용 자료이며 실제 화면·시험 결과가 아닙니다.

  • OpenOffice 4.1.17 보안 업데이트: 10월 14일 출시와 버전 확인

    OpenOffice 4.1.17 보안 업데이트: 10월 14일 출시와 버전 확인

    Apache OpenOffice 4.1.16 이하를 쓰고 있다면 4.1.17 보안 업데이트와 설치 후 버전 확인을 검토하세요. Apache의 공식 출시 발표일은 2026년 10월 14일이며, 이 글의 확인일은 10월 26일입니다. 오늘 새로 출시된 제품이라는 소식이 아니라 기존 사용자에게 필요한 업데이트 점검 안내입니다.

    OpenOffice와 Microsoft Office·LibreOffice는 서로 다른 제품입니다. 먼저 현재 쓰는 프로그램 이름과 버전부터 확인하세요.

    1. 대상과 날짜를 나눠 보기

    공식 발표는 4.1.17을 보안·버그 수정과 개선을 포함한 릴리스로 설명하고, 4.1.16 이하 사용자에게 업그레이드를 권고합니다. Windows·macOS·Linux용 배포와 41개 언어 지원을 안내합니다. 이 발표만으로 모든 컴퓨터에 자동 설치되었다고 판단할 수는 없습니다.

    현재 상황 확인할 것 다음 단계
    OpenOffice 4.1.16 이하 현재 OS와 관리 방식 공식 배포·업데이트 계획 확인
    4.1.17 설치했다고 들음 실행 중인 앱의 정보 화면 버전·빌드 대조
    다른 문서 프로그램 사용 정확한 제품명 그 제품의 공식 공지 확인
    회사에서 관리하는 PC 설치 담당과 업무 파일 배포·호환성 검수 일정 합의

    담당자에게 ‘오피스가 오래됐다’ 대신 ‘제품명 ___ / 현재 버전 ___ / 사용하는 OS ___ / 자주 쓰는 문서 형식 ___’을 전달하면 대상 확인에 도움이 됩니다. 위 빈칸은 실제 관찰로 채우는 가상 양식입니다.

    OpenOffice 구버전과 이미 업데이트한 경우 및 다른 제품 사용자를 나누는 대상 확인표
    AI로 구성한 설명 그림 · 실제 설치 화면 아님

    2. 이번 수정에서 문서 사용자가 살필 점

    공식 릴리스 노트는 저장 파일을 원자적으로 쓰고 교체하도록 바꿔 종료나 저장 중단 때 손상 위험을 줄이는 개선을 안내합니다. 또한 Microsoft Excel XML의 SpreadsheetML 수식 변환 호환성과 ODF/XML 입출력 개선을 설명합니다. 파일이 절대 손상되지 않는다거나 모든 Excel 파일을 완벽히 재현한다는 보장은 아닙니다.

    이 변경은 저장·파일 교환을 쓰는 업무에서 점검할 이유가 됩니다. 보안 릴리스라는 공식 분류는 확인했지만, 이 글에서는 검증하지 않은 공격 건수·감염 여부·취약점 번호를 덧붙이지 않습니다. 우리 PC에서 저장 중단 시험이나 문서 변환 성능 측정을 수행한 결과도 아닙니다.

    3. 공식 배포와 파일 검증은 별도 확인

    릴리스 노트는 원본 공식 다운로드 페이지를 사용하도록 안내합니다. 출처 불명 재포장 설치 파일이나 광고성 다운로드 버튼 대신 openoffice.org의 공식 배포 안내에서 OS·언어·파일 종류를 확인하세요. 회사 PC에서는 임의 설치보다 기존 배포 절차를 따릅니다.

    공식 검증 안내는 서명 검증을 우선 설명하고, 대안으로 SHA-512·SHA-256 같은 해시 대조를 안내합니다. 맞는 이름의 파일을 받았다는 것과 서명·해시가 맞는지 확인하는 것은 다른 단계입니다. 검증 값이 맞지 않으면 설치를 계속하지 말고 배포 파일과 기준 값을 담당자와 대조하세요. 이 글을 위해 새 검증 프로그램을 구매할 필요는 없습니다.

    4. 설치 후에는 정보 화면에서 다시 확인

    공식 발표는 Help → About OpenOffice에서 버전을 확인하도록 안내합니다. 4.1.17 노트에 기재된 참조 정보는 AOO4117m2 | Build ID 9818 | Rev. 49c05bc6fd입니다. 다운로드한 파일 이름만 보고 실제 실행 중인 프로그램 버전까지 같다고 판단하지 마세요.

    가상 검수 계획에 ‘업데이트 전 원본 사본 보관 / 적용 담당과 시간 / 정보 화면 버전·빌드 / 예시 문서의 표·수식·페이지 확인 / 문제가 남으면 연락할 담당자’를 적어 보세요. 공유 원본을 곧바로 새 형식으로 덮어쓰기보다 비교할 사본을 준비합니다.

    업데이트 전 사본과 설치 후 버전 및 업무 문서 확인 범위를 적는 가상 검수 메모
    AI로 구성한 설명 그림 · 실제 업데이트 성공 기록 아님

    버전 확인은 설치 대상 확인이고, 문서 검수는 업무 내용 확인입니다. 두 단계가 모두 끝나야 했던 일을 구분할 수 있습니다.


    5. 새 제품 구매보다 기존 업무 확인부터

    이미 OpenOffice를 쓰는 사용자에게 이번 공지는 우선 현재 버전과 공식 업데이트를 확인할 이유입니다. 기능 설명만 보고 새 PC나 다른 유료 문서 서비스를 바로 살 필요는 없습니다. 호환성·조직 관리·접근성 등 별도 요구가 있다면 실제 업무 파일과 지원 조건을 기준으로 담당자와 판단하세요. 설치 완료·보안 안전·문서 무손실을 이 글에서 보장하지 않습니다.

    Apache: 10월 14일 4.1.17 출시와 기존 사용자 권고
    Apache: 4.1.17 수정 사항과 버전·빌드 참조
    Apache: 공식 설치 파일의 서명·해시 검증 안내

    출시 발표일: 2026-10-14 · 확인일: 2026-10-26. 공식 자료 기반 업데이트 점검 안내입니다. 제휴 링크·실제 설치 시험은 없으며 메모와 그림은 가상 구성입니다.

  • ChromeOS 156 안정판: 10월 20일 업데이트와 버전 확인

    ChromeOS 156 안정판: 10월 20일 업데이트와 버전 확인

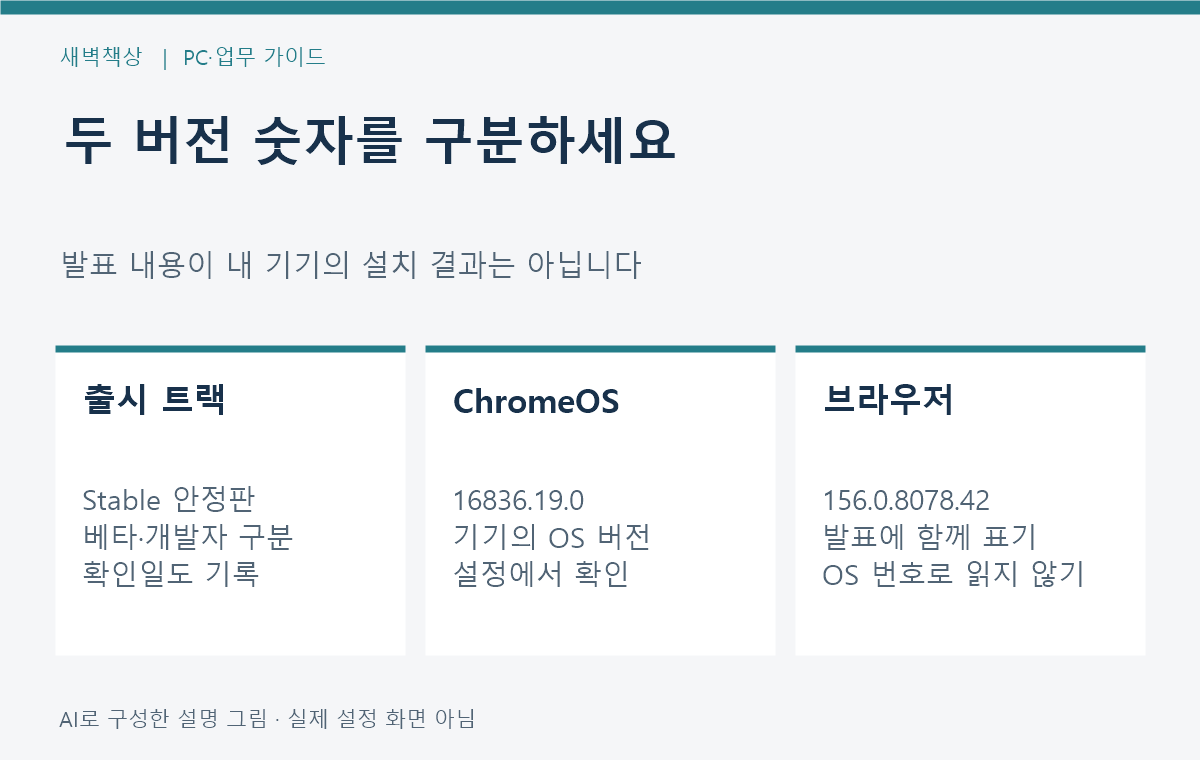
    ChromeOS 안정판을 쓰는 업무 기기라면 10월 20일 발표된 M-156 업데이트와 현재 OS 버전을 확인하세요. 발표에 적힌 ChromeOS 버전은 16836.19.0, 함께 표기된 브라우저 버전은 156.0.8078.42입니다. Windows용 Chrome 업데이트 번호와 섞어 비교하면 안 됩니다.

    발표일: 2026-10-20 · 확인일: 2026-10-25. 오늘 새로 발생한 사건이 아니라, 이번 주 안정판 배포를 확인하는 안내입니다. 실제 사용자 기기의 설치 상태는 확인하지 않았습니다.

    발표 버전은 비교 기준입니다. 내 기기의 OS·채널·관리 상태를 확인해야 적용 여부를 판단할 수 있습니다.

    1. 이번 발표의 대상과 변경 범위

    Google의 발표 제목은 ChromeOS / ChromeOS Flex 안정판 업데이트입니다. 본문은 ChromeOS M-156 안정 채널 배포와 OS·브라우저 버전 두 가지를 명시합니다. ChromeOS에서 작업하는 독자를 위한 공지이며 모든 Windows·Mac용 Chrome 사용자에게 같은 OS 번호가 표시된다는 뜻은 아닙니다.

    발표에는 브라우저 보안 수정과 타사 구성요소 보안 수정이 포함돼 있습니다. 다만 특정 사용자 기기가 침해됐다는 증거나, 이 업데이트만 설치하면 모든 보안 문제가 사라진다는 의미는 아닙니다. 개별 취약점 수나 성능 향상률을 자체 계산해 효과로 제시하지 않습니다.

    발표 항목 10월 20일 표기 내 기기에서 대조할 것
    채널 Stable, 안정판 베타·개발자 채널과 구분
    ChromeOS 16836.19.0 설정의 OS 버전
    브라우저 156.0.8078.42 OS 번호와 별도로 기록
    확인 시점 이 글의 확인일 10월 25일 그 뒤 나온 공지가 있는지 공식 목록 확인
    ChromeOS OS 버전과 브라우저 버전 및 안정 채널을 구분한 10월 20일 발표 요약
    AI로 구성한 설명 그림 · 실제 기기 설정 화면 아님

    2. Chromebook에서 현재 버전 확인하기

    Google 도움말 기준으로 오른쪽 아래의 시간 → 설정 → ChromeOS 정보로 이동합니다. ‘Google ChromeOS’ 아래에서 운영체제 버전을 확인하고 ‘업데이트 확인’을 선택할 수 있습니다. 업데이트를 찾으면 자동으로 다운로드가 시작될 수 있으므로 먼저 진행 중인 문서·업로드 상태를 정리하세요.

    도움말은 업데이트 중 중단을 줄이기 위해 전원 연결을 권장합니다. 모바일 데이터나 휴대전화 연결을 이용하면 필요한 데이터 양 안내를 확인해야 합니다. 회사·학교 기기라면 조직의 업데이트 절차를 우선하세요. 이 단락은 Chromebook 도움말의 경로이며 다른 환경의 세부 메뉴를 직접 시험한 안내는 아닙니다.

    3. 다운로드와 설치 완료를 구분하기

    업데이트 다운로드 뒤 재시작 안내가 나타나면 작업을 저장한 후 안내에 따라 재시작해야 완료됩니다. 설치 파일을 받았다는 사실이나 공지 날짜만으로 적용 완료라고 기록하지 마세요. 재시작 후 버전을 다시 확인하는 것이 다음 단계입니다.

    가상 업무 메모에는 ‘확인 전 OS 번호 / 업데이트 확인 결과 / 재시작 여부 / 다시 확인한 OS 번호’를 나눠 적어 보세요. 이 메모는 관리 방법의 예시이며 실제 사용자 기기를 재시작하거나 업데이트한 결과가 아닙니다.

    4. 버전이 다르면 관리·지원 상태 확인

    안내된 번호와 다르다는 이유만으로 장애라고 단정하지 마세요. 먼저 OS와 브라우저 숫자를 바꿔 읽지 않았는지, 안정판을 비교하고 있는지, 조직 관리 장치인지 확인합니다. 더 높은 버전이 표시되면 낮은 번호에 맞추려고 되돌릴 필요가 없습니다.

    Google 도움말은 업데이트를 받지 못하는 오래된 기기의 경우 기기별 업데이트 일정을 확인하도록 안내합니다. ChromeOS 정보 → 추가 세부정보 → 업데이트 일정에서 지원 날짜나 관리자 관리 표시를 확인할 수 있습니다. 업데이트가 막힌 회사·학교 장치는 담당자에게 문의하세요. 채널 변경·초기화·복구를 일반적인 첫 해결법으로 실행하지 마세요.

    업데이트 확인 전후 OS 번호 재시작 여부 관리 상태를 기록하는 가상 업무 메모
    AI로 구성한 설명 그림 · 실제 설치나 복구 결과 아님

    담당자에게는 기기 모델·OS 버전·채널·오류 문구를 전달하세요. 계정 비밀번호나 인증번호는 보내지 마세요.


    5. 공식 발표와 도움말에서 다시 확인할 것

    출시 내용은 날짜가 있는 안정판 공지에서, 기기 조작은 Chromebook 도움말에서, 업데이트를 받지 못하는 경우는 지원·관리 조건에서 각각 대조하세요. 공지에 나열된 취약점 이름을 내 PC의 감염 진단 결과로 해석하지 않는 것도 중요합니다.

    Chrome 공식 공지: 10월 20일 ChromeOS·Flex 안정판 버전과 수정 내용
    Google 도움말: Chromebook 버전 확인과 재시작
    Google 도움말: 조직 관리·업데이트 일정·문제 확인

    공식 자료 기반 안내입니다. 제휴 링크·유료 복구 도구 추천은 없으며 사용자 기기의 설정을 변경하지 않았습니다.

  • 썬더버드 10월 보안 업데이트: 일반·ESR 버전 확인

    썬더버드 10월 보안 업데이트: 일반·ESR 버전 확인

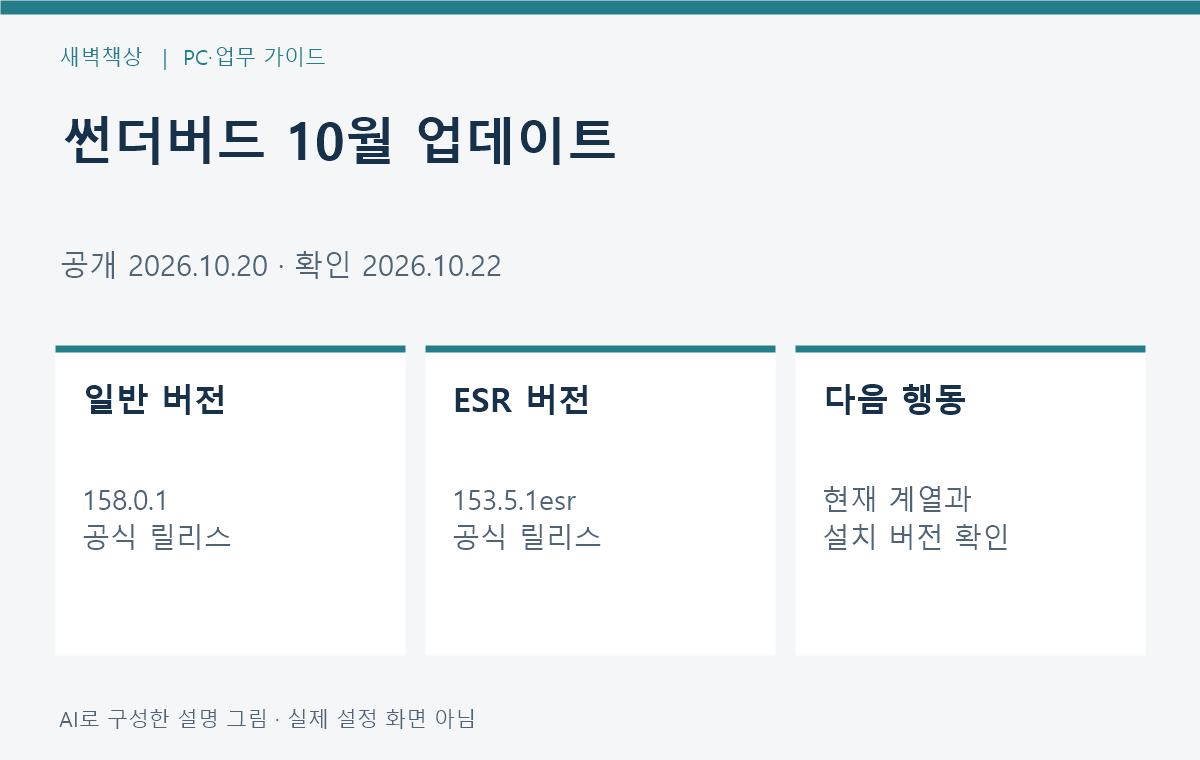
    Thunderbird 메일 앱 사용자라면 현재 설치된 버전과 업데이트 제공 여부를 확인하세요. 2026년 10월 20일 일반 버전 158.0.1과 ESR 버전 153.5.1esr가 공개됐으며, 두 릴리스 모두 보안 수정이 포함되어 있습니다. 사용 중인 계열을 확인한 뒤 그 계열의 공식 안내를 따라야 합니다.

    공개일: 2026년 10월 20일 · 확인일: 2026년 10월 22일 · 대상: Thunderbird Desktop 사용자. 이 글에는 제휴 상품 링크가 없습니다.

    버전 숫자를 비교하기 전에 일반 버전인지 ESR인지 확인하세요. 숫자가 다르다는 이유로 다른 계열을 덧설치할 필요는 없습니다.

    1. 두 계열에서 확인된 변경 사항

    일반 버전 158.0.1의 공식 노트에는 타사 테마를 사용할 때 대화상자 배경이 투명하게 나타나는 문제의 수정과 보안 수정이 나와 있습니다. ESR 153.5.1esr에는 계정 설정 실패 뒤 남은 수신 서버 항목 때문에 다음 설정 시도가 막히는 문제의 수정과 보안 수정이 안내되어 있습니다.

    ESR의 계정 설정 수정이 일반 버전 노트에도 같은 문장으로 적혀 있다고 바꾸어 쓰지 않았습니다. 실제 사용자 PC에서 같은 증상이 발생했거나 업데이트로 해결됐다는 시험 결과도 아닙니다.

    공식 공개 버전 이번 노트의 수정
    158.0.1 타사 테마 대화상자 배경·보안
    153.5.1esr 실패한 계정 설정 후 재시도·보안
    내 PC 현재 계열·설치 버전 확인 필요
    158.0.1과 153.5.1esr의 수정 사항을 구분하는 안내
    AI로 구성한 설명 그림 · 두 공식 릴리스 노트의 항목 구분 · 실제 설정 화면 아님

    2. 보안 공지는 어떤 사용자에게 관련될까요

    158.0.1 보안 공지 MFSA 2026-114는 10월 20일 발표됐고 전체 영향 수준을 high로 표시합니다. 그중 CVE-2026-113866은 Exchange 계정 설정 중 AutoDiscover의 암호화되지 않은 요청에 입력한 자격증명이 포함될 수 있었던 문제를 설명합니다.

    이는 모든 메일을 열기만 하면 비밀번호가 유출된다고 뜻하지 않습니다. 공지가 설명한 계정 설정 과정과 조건을 구분해야 합니다. 또한 회사에서 Exchange를 쓴다는 사실만으로 모든 사용자가 이 문제를 겪었다고 단정할 수 없습니다.

    해당 방식으로 계정을 설정한 이력이 걱정된다면 회사 보안 담당자에게 현재 버전과 설정 시점을 전달하고 공식 공지를 함께 확인하세요. 본문은 침해 여부를 진단하거나 실제 피해를 확인한 보고가 아닙니다.


    3. 메일 작성 내용을 저장하고 버전을 확인합니다

    보내지 않은 메일과 작업 중인 내용을 먼저 저장하세요. Thunderbird 공식 도움말은 도움말 → Thunderbird 정보에서 버전과 업데이트를 확인하도록 안내합니다. 이 창을 열면 업데이트를 확인하고 다운로드가 자동으로 시작될 수 있습니다.

    설치 준비가 끝나면 업데이트를 위한 재시작 버튼이 표시될 수 있습니다. 버튼을 눌렀다는 사실만으로 적용 완료를 기록하지 말고, 다시 열린 프로그램의 버전을 확인하세요. 운영체제나 배포 방식에 따라 업데이트 관리 경로가 다를 수 있습니다.

    회사에서 관리하는 메일 앱이라면 사내 배포 안내를 우선합니다. 업데이트 메뉴가 제한되었다고 보안 정책을 끄거나 관리자 권한을 우회해서 설치하지 마세요. 다른 계열로 바꾸는 일은 이번 수정의 적용 여부 확인과 별도로 검토해야 합니다.

    메일 작성 내용을 저장한 뒤 현재 버전과 배포 정책을 확인하는 메모
    AI로 구성한 설명 그림 · 작업 저장과 버전 확인을 구분하는 메모 · 실제 설정 화면 아님

    4. 적용 전후에는 이 네 항목을 적습니다

    “현재 계열 / 설치 버전 / 업데이트 안내 상태 / 재시작 후 버전”을 남기세요. 예를 들어 “ESR 사용 / 설치 버전 미확인 / 사내 배포 문의 중 / 재시작 전”은 아직 적용되지 않았음을 드러내는 가상 기록입니다.

    타사 테마 대화상자 문제를 확인하는 사용자라면 어떤 테마와 창에서 증상이 있었는지도 별도로 적으세요. ESR 계정 설정 문제라면 실패 시점과 오류 내용을 정리하되 메일 비밀번호·일회용 코드를 게시판이나 문의 메모에 쓰지 않습니다.

    “업데이트가 공개됨 → 제공 여부 확인 → 설치·재시작 → 버전 확인”을 나누어 기록하면 미완료 상태를 놓치지 않습니다.


    5. 오늘 할 일과 추가 구매가 필요 없는 경우

    Thunderbird를 사용한다면 현재 계열과 버전을 확인하고 공식 업데이트 안내를 확인하세요. 회사 PC는 배포 담당자에게 적용 계획을 문의하면 됩니다. 사용하지 않는 독자에게 새 메일 프로그램을 설치하거나 계정을 옮길 것을 권하는 내용은 아닙니다.

    이번 소식을 이유로 새 PC·유료 보안 제품·메일 구독을 구매할 근거는 없습니다. 먼저 기존 프로그램에 제공되는 수정의 적용 여부를 확인하세요. 확인할 수 없다면 “적용 미확인”으로 남기고 담당자의 답변을 기다리는 것이 좋습니다.

    공식 출처: Thunderbird 158.0.1 릴리스 노트, Thunderbird 153.5.1esr 릴리스 노트, Mozilla: MFSA 2026-114 보안 공지, Thunderbird: 업데이트 방법과 재시작.

  • Firefox 158.0.1 보안 업데이트: 인증서 차단 보강과 버전 확인

    Firefox 158.0.1 보안 업데이트: 인증서 차단 보강과 버전 확인

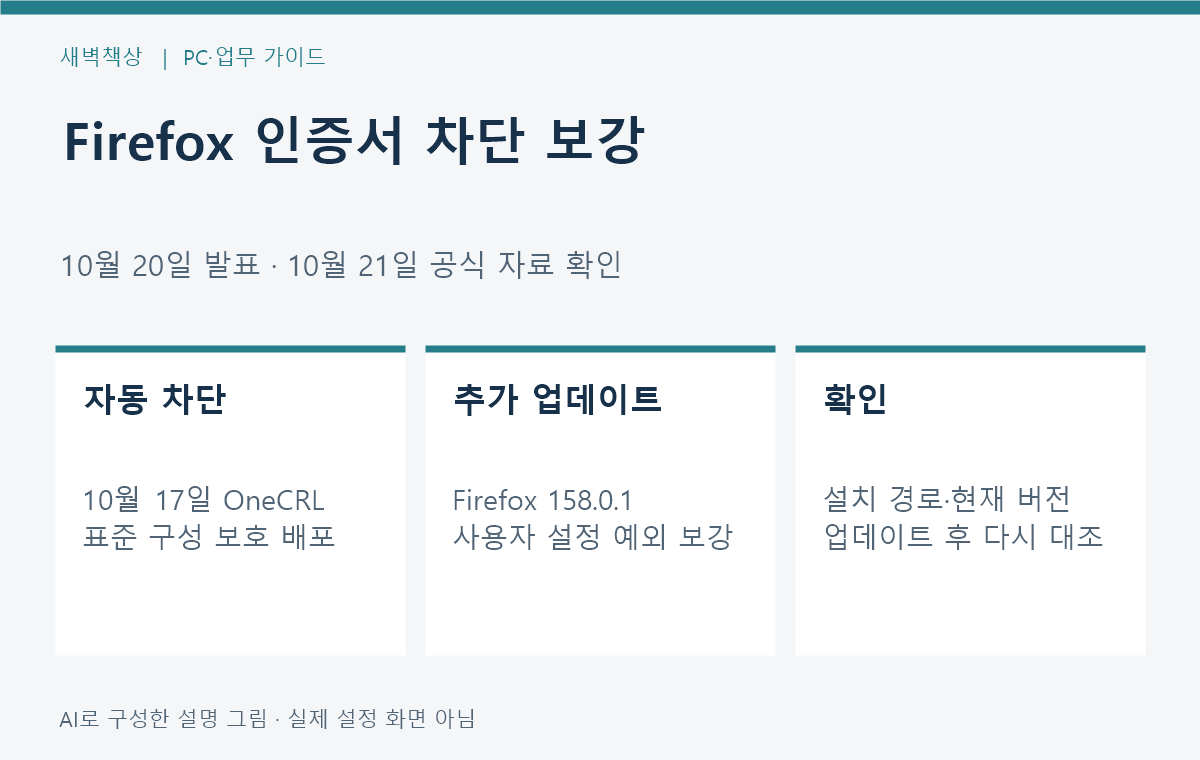
    Firefox를 업무에 사용한다면 설치 경로와 현재 버전을 확인하고 승인된 방식으로 최신 보안 업데이트를 적용하세요. Mozilla는 2026년 10월 20일 eMudhra 중간 인증서 대응과 Firefox 158.0.1 배포를 공지했습니다. 이 글의 확인일은 10월 21일입니다.

    표준 구성에는 이미 자동 차단이 배포됐다는 설명과, 일부 사용자 설정 환경을 보강하는 브라우저 업데이트를 구분해서 읽어야 합니다. 이 글에서 사용자의 인증서 차단 상태나 침해 여부를 검사한 것은 아닙니다.

    자동 차단 안내가 있다고 업데이트를 생략하거나, 반대로 모든 Firefox 사용자가 피해를 봤다고 단정하지 마세요.

    무슨 대응이 발표됐나

    Mozilla는 10월 17일 eMudhra 중간 인증서 8개와 관련된 개인 키 유출 보고를 받았다고 밝혔습니다. 해당 키는 공격자가 통제하지 않는 사이트의 허위 HTTPS 인증서 발급에 악용될 수 있다는 설명입니다. 이는 가능성과 대응에 대한 공지이며, 특정 사용자의 피해를 확인한 결과는 아닙니다.

    Mozilla는 중앙 인증서 차단 목록인 OneCRL로 해당 인증서를 차단했습니다. 공지는 표준 구성 사용자에게는 브라우저 업데이트나 재시작 없이 이 보호가 전달됐다고 설명합니다.


    Firefox 일반판과 ESR 발표 버전을 구분하는 점검 도식
    AI 설명 도식 · 실제 Firefox 버전·인증서 검사 화면 아님

    10월 20일 발표 버전 구분

    제품·채널 공식 발표 버전
    Firefox Desktop·Android 158.0.1
    Firefox ESR 115.43.1 / 153.5.1

    보안 권고 MFSA 2026-111은 RemoteSettings가 정책으로 꺼져 있거나 네트워크에서 이용할 수 없는 환경도 차단 목록을 받도록, Firefox 158.0.1 업데이트에 갱신된 OneCRL 목록이 들어 있다고 설명합니다.

    회사에서 ESR을 사용한다면 일반판 번호 158.0.1과 숫자만 비교하지 마세요. 사용하는 제품·채널과 조직의 배포 버전을 함께 확인해야 합니다. 이 글은 임의 채널 변경을 권하지 않습니다.

    설치 경로에 맞게 업데이트 확인

    1. 열어 둔 업무 문서와 입력 중인 내용을 먼저 저장합니다.
    2. Mozilla에서 직접 설치한 데스크톱 Firefox라면 메뉴 → 도움말 → Firefox 정보에서 버전과 업데이트 상태를 확인합니다. macOS에서는 Firefox 메뉴의 정보 항목을 사용합니다.
    3. 다운로드가 끝나 재시작 안내가 나오면 작업을 정리한 뒤 업데이트를 위한 재시작을 진행합니다.
    4. 다시 열린 뒤 버전을 확인하고 필요한 업무 사이트가 정상인지 점검합니다.

    Microsoft Store로 설치했다면 업데이트도 Store 경로를 사용합니다. Linux 배포판의 패키지 관리자로 설치한 버전은 해당 시스템의 소프트웨어 업데이트와 배포 패키지를 확인해야 합니다. 회사 정책으로 관리되는 PC는 담당자에게 제품·채널·버전을 전달하세요.


    설치 경로 현재 버전과 업데이트 후 버전을 기록하는 가상 점검 메모
    AI 설명 도식 · 실제 업데이트 성공이나 침해 검사 결과 아님

    업무 담당자에게 전달할 메모

    가상 예시로 ‘제품: Firefox ESR / 버전: 확인 필요 / 설치 경로: 회사 관리 / 업무 사이트 오류: 없음’처럼 적을 수 있습니다. 아직 확인하지 않은 값은 빈칸이나 미확인으로 남겨 두세요.

    오류가 있다면 발생 시각과 화면 문구를 정해진 사내 문의 경로로 전달합니다. 내부 주소·계정·인증서 파일을 공개 댓글에 올리지 말고, 보안 경고를 해제하거나 인증서를 수동으로 신뢰시켜 우회하지 마세요.

    이번 공지는 버전과 배포 경로를 확인할 이유입니다. 의심스러운 인증서 시험 사이트에 접속해 보호 여부를 시험할 필요는 없습니다.

    새 보안 제품 구매 전에

    우선 사용하는 Firefox의 채널과 업데이트 상태를 확인할 수 있습니다. 이 공지만으로 새 PC·공유기·유료 VPN이나 보안 서비스를 구매할 이유가 생겼다고 판단하지 마세요.

    기존 Firefox 158의 PDF 저장 기능 개선과 이번 158.0.1 인증서 대응은 목적과 발표가 다릅니다. 업데이트 여부를 확인했다는 기록과, 개별 사이트의 안전성이나 피해 여부를 확인했다는 기록도 구분하세요.

    공식 출처: 10월 20일 Mozilla의 인증서 차단 대응·제품별 배포 공지, MFSA 2026-111의 Firefox 158.0.1 보안 수정 설명, Mozilla의 설치 경로별 Firefox 업데이트 안내. 확인일: 2026년 10월 21일.

    제휴 링크가 없는 PC·업무 보안 이슈 안내입니다. 실제 침해·접속·업데이트 시험 결과를 제시하지 않습니다. 그림은 AI로 구성한 설명용 도식입니다.

  • 외장 ReFS 드라이브 정책 변경: 10월 감사·2027년 차단 준비

    외장 ReFS 드라이브 정책 변경: 10월 감사·2027년 차단 준비

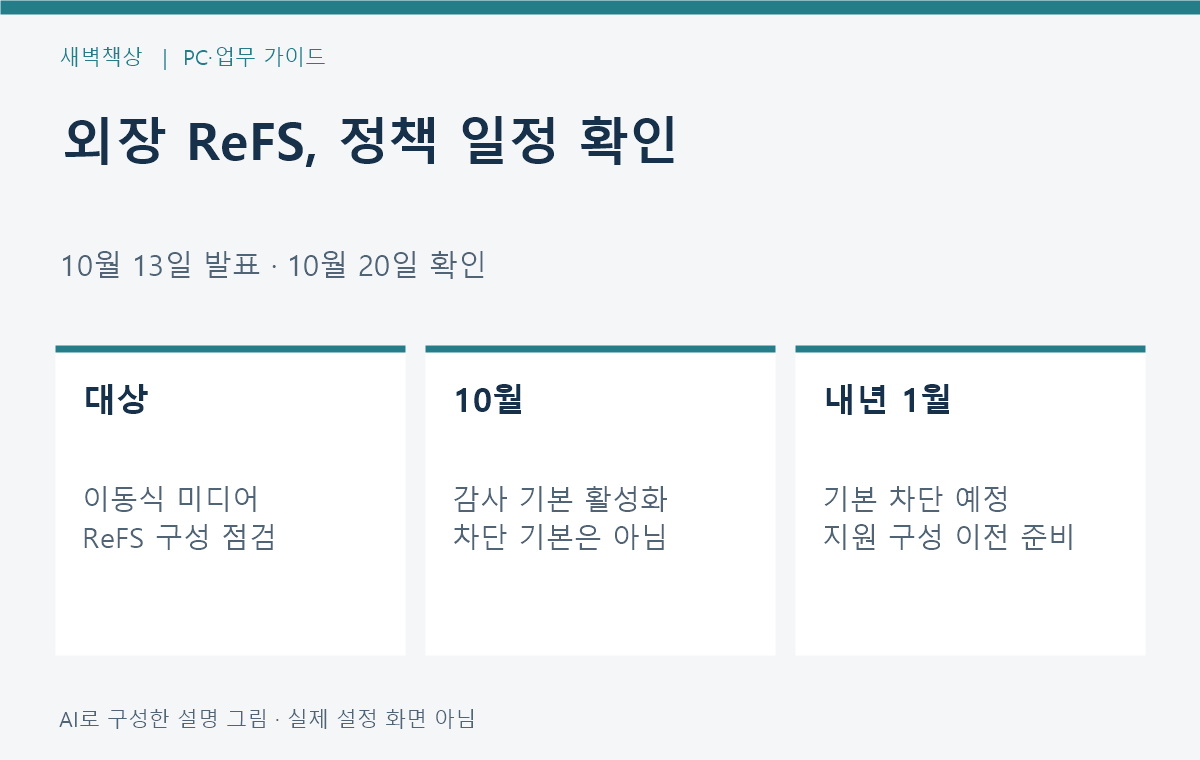
    외장 드라이브를 업무에 쓰고 있다면 먼저 파일 시스템이 ReFS인지 확인하세요. Microsoft는 이동식 미디어의 ReFS 구성에 대한 보안 강화 일정을 발표했습니다. 모든 USB 메모리나 NTFS·exFAT 드라이브가 일괄 차단된다는 공지는 아닙니다.

    공식 문서 KB5130741의 최초 발표는 2026년 10월 13일, 이 글의 확인은 10월 20일입니다. 당일 새로 생긴 오류나 모든 PC의 장애로 단정하지 않습니다.

    무엇이 달라지나

    Microsoft는 USB 디스크 같은 이동식 미디어에서 ReFS를 사용하는 구성을 지원하지 않는다고 설명합니다. 이번 변경은 이런 외부 볼륨을 파악하고 마운트를 차단할 수 있도록 감사·정책 제어를 추가하는 것입니다. 마운트는 운영체제가 해당 볼륨에 접근해 사용할 수 있게 연결하는 과정을 뜻합니다.

    이 공지가 파일을 자동으로 NTFS로 바꾸거나, 저장장치 안의 데이터를 삭제한다는 설명은 아닙니다. 다만 차단 단계에서는 기존 자료에 접근하지 못할 수 있으므로 업무 의존성을 미리 점검해야 합니다.


    10월과 내년 1월을 구분

    시점 기본 동작과 준비
    2026년 10월 13일 보안 업데이트부터 대상 외부 ReFS 볼륨 감사가 기본. 차단은 기본 활성 상태가 아님
    2027년 1월 보안 업데이트 감사와 차단이 기본 활성화될 예정. 관리자가 명시적으로 설정한 정책은 별도 확인

    조직은 기본 일정 전에 별도 정책을 적용할 수 있습니다. 따라서 현재 열리는 드라이브가 내년에도 그대로 열린다고 보장하거나, 10월에는 어떤 조직에서도 차단되지 않는다고 해석하지 마세요.

    2026년 10월 감사 단계와 2027년 1월 기본 차단 단계를 나눈 일정 도식
    AI 설명 도식 · 실제 장치에서 정책 적용을 시험한 결과 아님

    일반 사용자는 변경보다 기록부터

    파일 탐색기의 내 PC에서 해당 드라이브를 오른쪽 클릭해 속성의 파일 시스템 항목을 확인하고, 장치 이름과 드라이브 문자를 메모하세요. 표시를 확인할 수 없거나 드라이브가 열리지 않으면 파일 시스템을 임의로 추정하지 말고 그 상태를 담당자에게 전달합니다.

    ReFS로 표시되는 경우 이 드라이브가 업무 원본·백업·프로그램 작업 공간 중 어디에 쓰이는지 정리하세요. 다른 지원 저장 위치에 필요한 자료가 있는지와, 그 사본이 실제로 열리는지도 확인할 항목입니다.

    NTFS나 exFAT로 확인된 드라이브에 이 ReFS 정책만을 근거로 포맷을 권하지 않습니다. 이미 접근 오류가 난 자료도 먼저 포맷하지 말고 담당자에게 보관·복구 절차를 확인하세요.


    드라이브 이름, ReFS 여부, 업무 의존성과 다른 사본 위치를 적는 가상 점검 메모
    AI 설명 도식 · 실제 고객 파일이나 복구 결과가 아닌 가상 예시

    관리자에게 전달할 점검표

    드라이브: 업무용 외장 저장장치 / 문자 E:는 가상 예시
    파일 시스템: 확인된 값 또는 미확인
    사용 업무: 자료 보관·백업·프로그램 경로
    다른 사본: 저장 위치와 최근 확인 여부
    현재 상태: 열림 / 오류 문구와 발생 시점

    관리자는 공식 문서의 적용 가능한 업데이트와 조직 정책을 확인하고 감사 기록을 검토합니다. 문서는 System 로그의 ReFS 경고 이벤트 ID 524를 안내합니다. 해당 로그를 못 읽었거나 이벤트가 없다는 이유만으로 전체 장치가 영향 없다고 확정하지 마세요.

    업무에 꼭 필요한 데이터와 경로를 지원하는 저장 구성으로 옮긴 뒤, 제한된 시험 환경에서 장치·앱의 동작을 확인하는 순서가 필요합니다. 복사 확인 전에 원본을 지우거나 전체 조직에 차단을 먼저 적용하지 않습니다.

    정책 해제보다 업무 이전 계획

    개인이 임의로 레지스트리를 바꿔 보호를 끄는 방법을 일반 해결책으로 적용할 사안은 아닙니다. 조직 정책과 저장장치 구성의 지원 여부를 담당자와 확인하세요. 정책 예외가 있다고 지원되지 않는 구성이 공식 지원으로 바뀌는 것은 아닙니다.

    이 글은 개별 Windows 제품의 지원 권리나 ESU 자격을 판단하지 않습니다. 정확한 OS·업데이트와 업무 구성은 담당자가 공식 적용 범위와 대조해야 합니다. 새 SSD를 사는 것도 데이터 이전과 사본 확인을 대신하지 못합니다.

    공식 근거: Microsoft KB5130741의 외부 ReFS 보안 강화 일정·조치, Microsoft의 ReFS 개요와 지원 구성 설명.

    제휴 링크가 없는 정책 변경 정보입니다. AI 그림은 설명용이며 실제 정책 시험·데이터 이전·복구 결과를 뜻하지 않습니다.