[태그:] 개발자공지

  • Google Chat 카드 업데이트: 사용자 명의 생성과 갱신 조건

    Google Chat 카드 업데이트: 사용자 명의 생성과 갱신 조건

    Google Chat 업무 연동을 운영한다면 카드 생성에 쓰는 사용자 인증과 카드 갱신에 쓰는 앱 인증을 구분해 확인하세요. Google은 2026년 10월 23일 Chat 앱이 사용자 명의로 카드 메시지를 만들고, 사용자 클릭 없이 해당 카드를 비동기로 갱신하는 지원을 일반 제공으로 발표했습니다. 이 글의 확인일은 10월 25일입니다.

    일반 채팅창에 모든 사용자를 위한 새 카드 편집 버튼이 생겼다는 공지가 아닙니다. Chat API로 업무 연동을 만드는 담당자가 살필 변경입니다.

    1. 이번 발표가 바꾸는 업무 흐름

    공식 개발자 릴리스 노트의 대상은 Chat API v1입니다. 같은 날 발표된 앱 구성 관리의 Developer Preview와 구분해야 합니다. 카드 생성·갱신은 이번 글에서 다루는 일반 제공 항목이고, 별도의 미리보기 기능 가입이 필요하다고 혼동하지 않습니다.

    작업 인증 구분 운영 확인
    사용자 명의 카드 메시지 생성 사용자 인증 허용 범위와 카드 식별 정보
    기존 카드 비동기 교체 앱 인증 앱이 붙인 카드인지
    일반 채팅 메시지 작성 이번 API 변경과 별도 임의 재인증부터 하지 않기
    운영 앱 적용 확인 개발 담당자가 대조 대상 공간·변경 전후 결과

    예를 들어 업무 요청이 ‘접수 → 검토 → 완료’로 바뀌는 카드를 가정해 볼 수 있습니다. 이 예시는 기능을 어디에 쓸지 생각하는 가상 흐름이며, 우리 계정에 구현되었거나 자동화가 정상 작동했다는 사용 후기가 아닙니다.
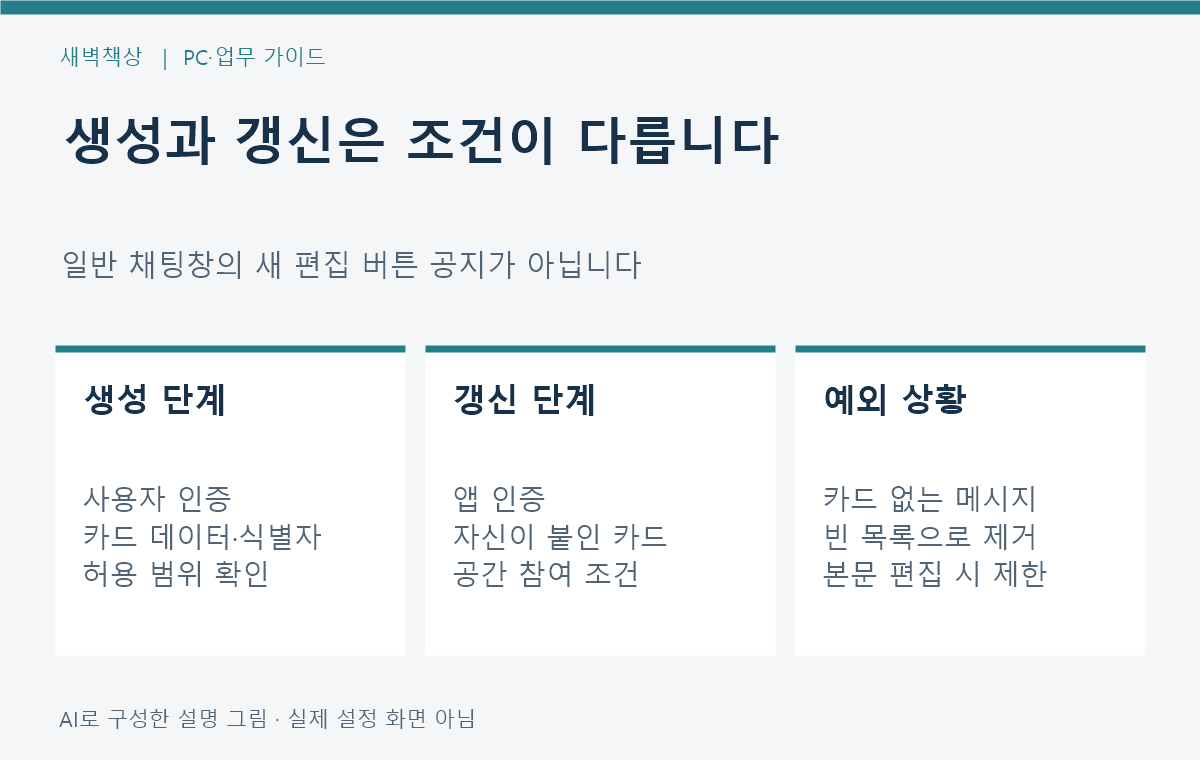
    사용자 명의 카드 생성과 앱 인증 기반 카드 갱신을 구분하는 업무 흐름도
    AI로 구성한 설명 그림 · 실제 Chat 화면 아님

    2. 생성과 갱신에서 다른 조건

    공식 카드 가이드는 생성 요청의 사용자 인증에 chat.messages.create 또는 chat.messages 범위를 안내하며, cardsV2 카드 데이터와 비동기 갱신에 필요한 cardId를 설명합니다. 갱신 메서드인 spaces.messages.replaceCards는 앱 인증과 chat.bot 범위를 요구합니다. 같은 인증 수단으로 모두 처리된다고 가정하지 마세요.

    OAuth 사용자 인증은 동의 화면에서 요청 범위를 검토하는 과정과 연결됩니다. 이번 발표만으로 기존 앱의 권한이 자동 확장되었다고 판단할 수 없습니다. 운영 담당자는 필요한 작업과 현재 허용 범위를 대조하고 변경 절차를 정하세요. 이 글을 따라 토큰을 복사해 다른 사이트에 붙여 넣을 필요는 없습니다.

    3. 기존 메시지라면 무엇이 제한될까

    공식 가이드에 따르면 생성·갱신 때 앱이 해당 공간의 구성원이어야 합니다. 앱은 자신이 붙인 카드만 교체할 수 있고, 원래 카드가 없던 메시지에 이 메서드로 처음 카드를 붙일 수는 없습니다. 따라서 모든 과거 메시지가 새 상태판으로 바뀐다고 기대하지 마세요.

    빈 카드 목록으로 교체하면 카드는 제거되며 이후 그 메시지에 다시 추가할 수 없다는 제한이 있습니다. 사용자가 메시지 본문을 수정할 때 앱 소유 카드가 제거되어 더 이상 갱신할 수 없다는 안내도 확인했습니다. 실제 운영 전에 삭제·본문 편집 상황을 검수 항목에 넣을 이유입니다.

    4. 다음 업무를 위한 담당자 메모

    가상의 점검 메모에 ‘앱 이름 / 적용할 공간 / 사용자 명의 생성 필요 여부 / 갱신 담당 / 기존 카드 포함 여부 / 본문 편집 때 처리 / 실패 시 연락처’를 적어 보세요. 실제 고객 요청이나 비밀값 대신 민감하지 않은 예시로 검수 범위를 합의합니다.

    앱 공간 카드 유무와 본문 편집 시나리오를 기록하는 가상 담당자 점검 메모
    AI로 구성한 설명 그림 · 실제 연동 시험 결과 아님

    성공 응답만으로 사용자가 보는 카드 내용까지 확인되었다고 여기지 마세요. 대상 공간의 최종 표시와 예외 상황을 별도로 확인할 계획을 세웁니다.


    5. 지금 필요한 조치와 불필요한 구매

    일반 이용자는 이 공지만 보고 유료 도구를 구독하거나 낯선 앱에 채팅 권한을 줄 필요가 없습니다. 연동 운영자는 공식 제한과 현재 구조를 비교해 적용 여부를 결정하세요. 조직별 사용 가능 상태·관리 정책·실제 갱신 결과는 이 조사에서 확인하지 않았으며, 발표 자체가 기존 자동화의 정상 동작을 보장하지 않습니다.

    Google: 10월 23일 Chat API 일반 제공 발표
    Google: 대화형 카드 생성·갱신 조건과 제한
    Google: replaceCards 인증·교체·제거 규칙
    Google: 사용자 인증과 OAuth 동의 범위

    발표일: 2026-10-23 · 확인일: 2026-10-25. 공식 자료 기반 변경 안내입니다. 제휴 링크·실제 계정 연동 시험은 없으며 사례와 그림은 가상 구성입니다.
  • Google Workspace MCP 인증 변경: 11월 11일 전 대상 확인

    Google Workspace MCP 인증 변경: 11월 11일 전 대상 확인

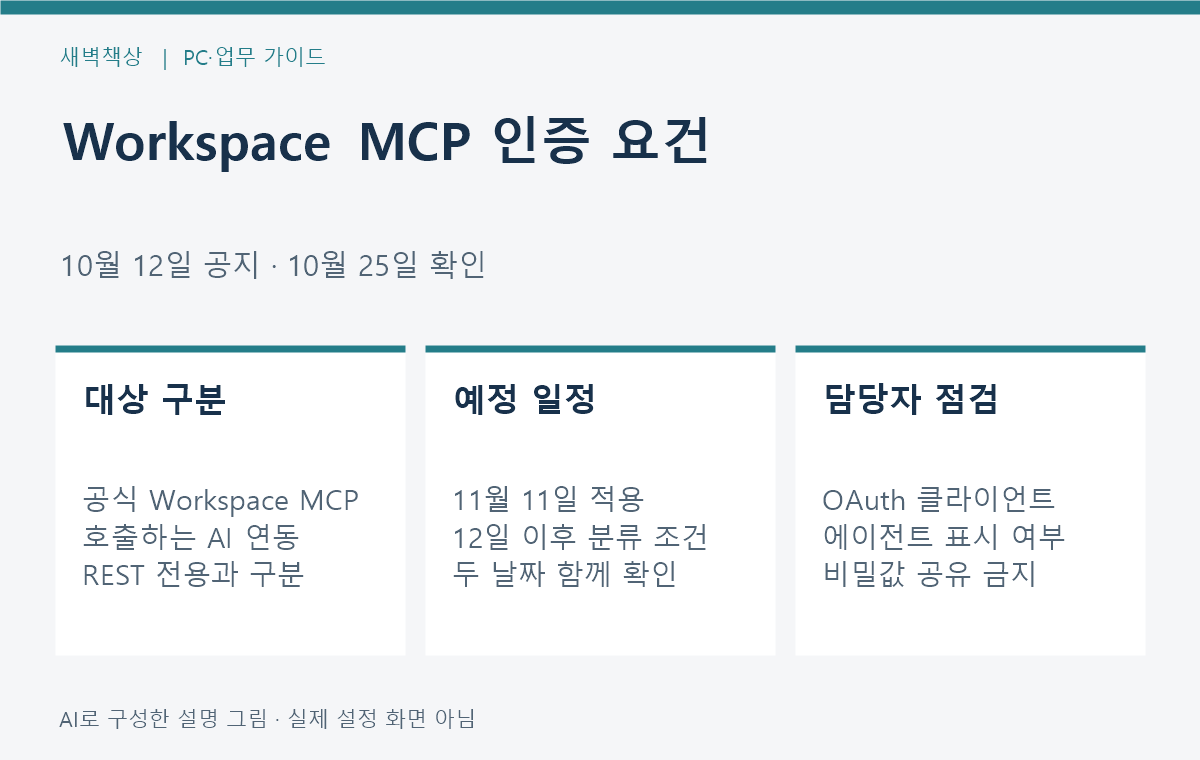
    Google Workspace의 공식 MCP 서버를 호출하는 AI 연동을 운영한다면, 11월 11일 전에 OAuth 클라이언트의 AI 에이전트 표시 요건을 확인하세요. 일반 Gmail 사용이나 REST API만 호출하는 비에이전트 연동 전체를 중단한다는 공지가 아닙니다. 먼저 자신의 연동이 대상인지 나누는 것이 우선입니다.

    발표: Google Workspace 개발자 릴리스 노트 2026-10-12 항목 · 확인일: 2026-10-25. 다가오는 적용일을 앞둔 점검 안내이며 오늘 발표된 새 정책으로 포장하지 않습니다.

    정책 대상은 ‘Google 계정을 쓴다’가 아니라 ‘어떤 서버를 어떤 OAuth 클라이언트로 호출하느냐’로 확인합니다.

    1. 누가 확인해야 하는 변경인가

    이번 공지는 Google Workspace MCP 서버에 연결하는 앱·통합의 OAuth 클라이언트 구분을 다룹니다. MCP는 AI 앱이 외부 도구와 자료에 연결하는 데 쓰는 방식입니다. 업무 자동화 제품을 쓰는 일반 사용자라면 설정을 임의로 고치기보다 제품 운영사나 조직 담당자에게 대상 여부를 물어보세요.

    현재 이용 방식 먼저 할 판단 담당자
    Gmail·문서 앱을 일반적으로 이용 이 공지만으로 별도 조치 필요하다고 단정하지 않기 필요 시 조직 지원팀
    REST API 전용 비에이전트 연동 공식 공지의 제외 범위 대조 연동 개발자
    공식 Workspace MCP 호출 AI 앱 사용하는 OAuth 클라이언트 분류 확인 앱·프로젝트 운영자
    일반 기능과 AI 기능이 같은 클라이언트 사용 워크플로별 클라이언트 분리 검토 개발·보안 담당자

    우리 블로그의 방문자나 이 글 작성에 사용한 연결이 실제 대상이라고 확인한 것은 아닙니다. 다른 업체의 MCP 서버나 모든 Google API에 같은 적용일이 있다고 확대 해석하지 마세요.

    일반 사용자 REST 전용 연동 공식 Workspace MCP AI 연동을 구분한 대상 판단도
    AI로 구성한 설명 그림 · 실제 사용자 연동 상태 아님

    2. 11월 11일과 12일의 의미

    10월 12일 공식 노트는 2026년 11월 11일부터 AI 에이전트로 표시되지 않은 OAuth 클라이언트를 사용하는 앱·통합의 Workspace MCP 요청을 거부한다고 안내합니다. 표시 항목 이름은 Use this client for an AI-powered agent이며 Google Auth Platform의 Clients에서 확인하는 항목입니다.

    같은 공지는 11월 12일까지 에이전트로 표시하지 않은 클라이언트가 비에이전트 상태로 남으며, 이후 MCP 이용에는 에이전트로 표시한 새 OAuth 클라이언트를 만들고 앱을 갱신해야 한다고 설명합니다. 12일을 첫 적용일로 읽어 하루를 미루지 않도록 두 날짜를 함께 기록하세요.

    3. 체크 표시가 자료 권한을 넓혀 주지는 않습니다

    Google의 OAuth 클라이언트 도움말은 에이전트 표시가 추가 범위나 사용자 자료 접근 권한을 부여하지 않는다고 명시합니다. 사용자 동의와 OAuth 앱 검증 등 기존 보안 요건은 계속 적용됩니다.

    일반 기능과 AI 에이전트 워크플로에는 별도의 클라이언트 ID를 유지하도록 안내합니다. 운영자는 어떤 기능이 어느 클라이언트를 사용하는지부터 목록으로 정리하세요. 분류 문제를 해결하려고 불필요한 데이터 접근 범위를 넓히거나 기존 클라이언트를 무작정 삭제할 이유는 없습니다.

    4. 담당자에게 전달할 가상 확인 메모

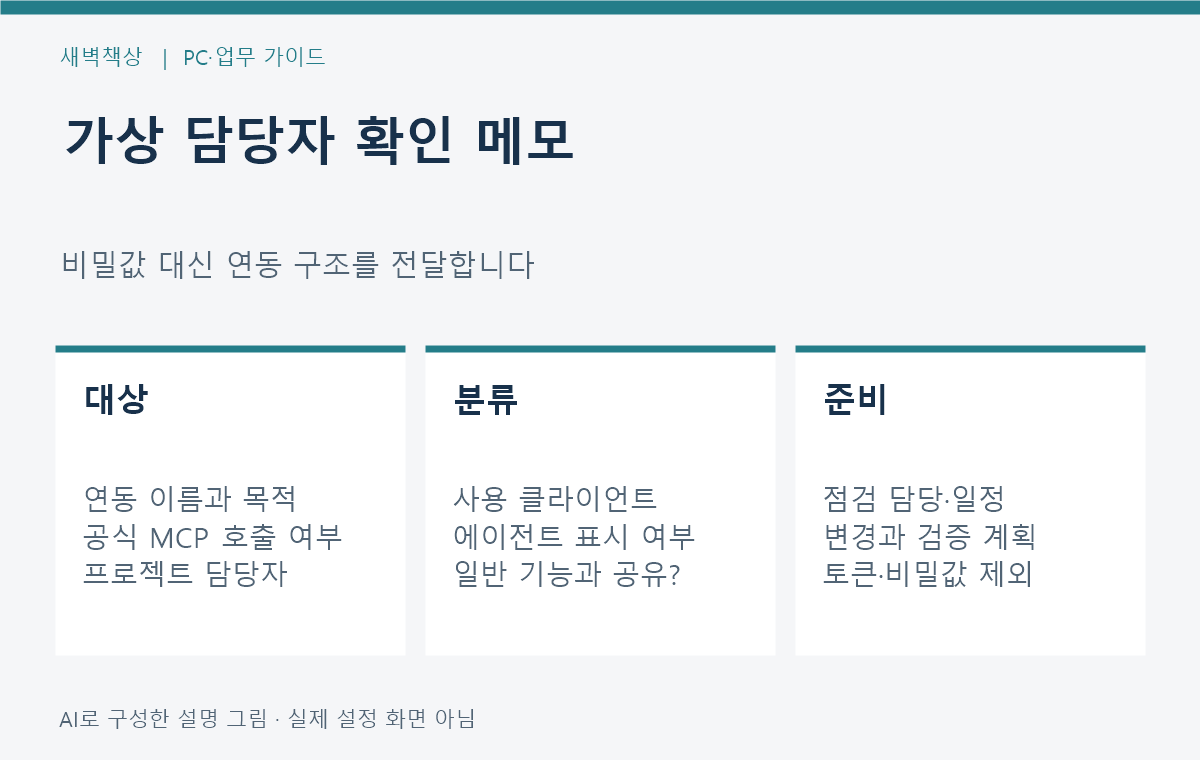
    예를 들어 ‘파일 검색 자동화’라는 내부 도구가 있다면 이름만으로 대상 여부를 알 수 없습니다. 담당자에게 공식 Workspace MCP 호출 여부, 운영 클라이언트 분류, 일반 기능과의 공유 여부, 점검 일정을 확인해 달라고 요청합니다. 사용 중인 서비스가 관리형 제품이면 운영사에 적용 준비 상태를 문의하는 편이 맞습니다.

    문의에 클라이언트 비밀값·접근 토큰·인증번호를 붙이지 마세요. 화면을 전달할 때도 민감한 값은 가립니다. 상태 확인 후 별도 시험 환경에서 허용된 범위로 인증과 필요한 도구 동작을 검증하고, 변경한 항목과 결과를 기록하는 것은 운영팀이 결정할 작업입니다. 이 글에서 실제 프로젝트·권한·자격증명을 변경하지 않았습니다.

    연동 이름 MCP 호출 여부 클라이언트 분류 점검 담당자 일정을 기록하는 가상 확인 메모
    AI로 구성한 설명 그림 · 실제 프로젝트 설정이나 시험 결과 아님

    문의에 필요한 것은 연동의 구조와 담당자입니다. 비밀값 자체를 공유할 필요는 없습니다.


    5. 공식 구성 문서를 읽을 때의 주의점

    Drive MCP 구성 문서는 Developer Preview 대상임을 표시하고 전제 조건과 클라이언트별 구성을 안내합니다. 모든 사용자에게 신규 가입·연결이 필요하다는 뜻이 아닙니다. 이미 운영 중인 연동의 영향 여부를 확인하는 것과 새 서버를 설치하는 작업을 분리하세요.

    Google 공식 릴리스 노트: 10월 12일 OAuth 분류 요건과 11월 적용일
    Google 도움말: AI 에이전트 클라이언트 구분과 권한 조건
    Google Drive 공식 문서: MCP 구성 전제 조건과 문제 확인

    공식 자료 확인 기준의 정책 안내이며 제휴 링크·유료 도구 추천은 없습니다. 개별 조직의 연결 상태나 변경 완료를 보장하지 않습니다.